
Группы безопасности
Группа безопасности — набор правил, которые определяют разрешённый входящий и исходящий трафик виртуальной машины. Например, можно разрешить подключение по SSH с определённого IP-адреса или открыть доступ к веб-серверу.
Для работы с группами откройте раздел Группы безопасности в боковом меню или вкладку Безопасность на странице проекта.
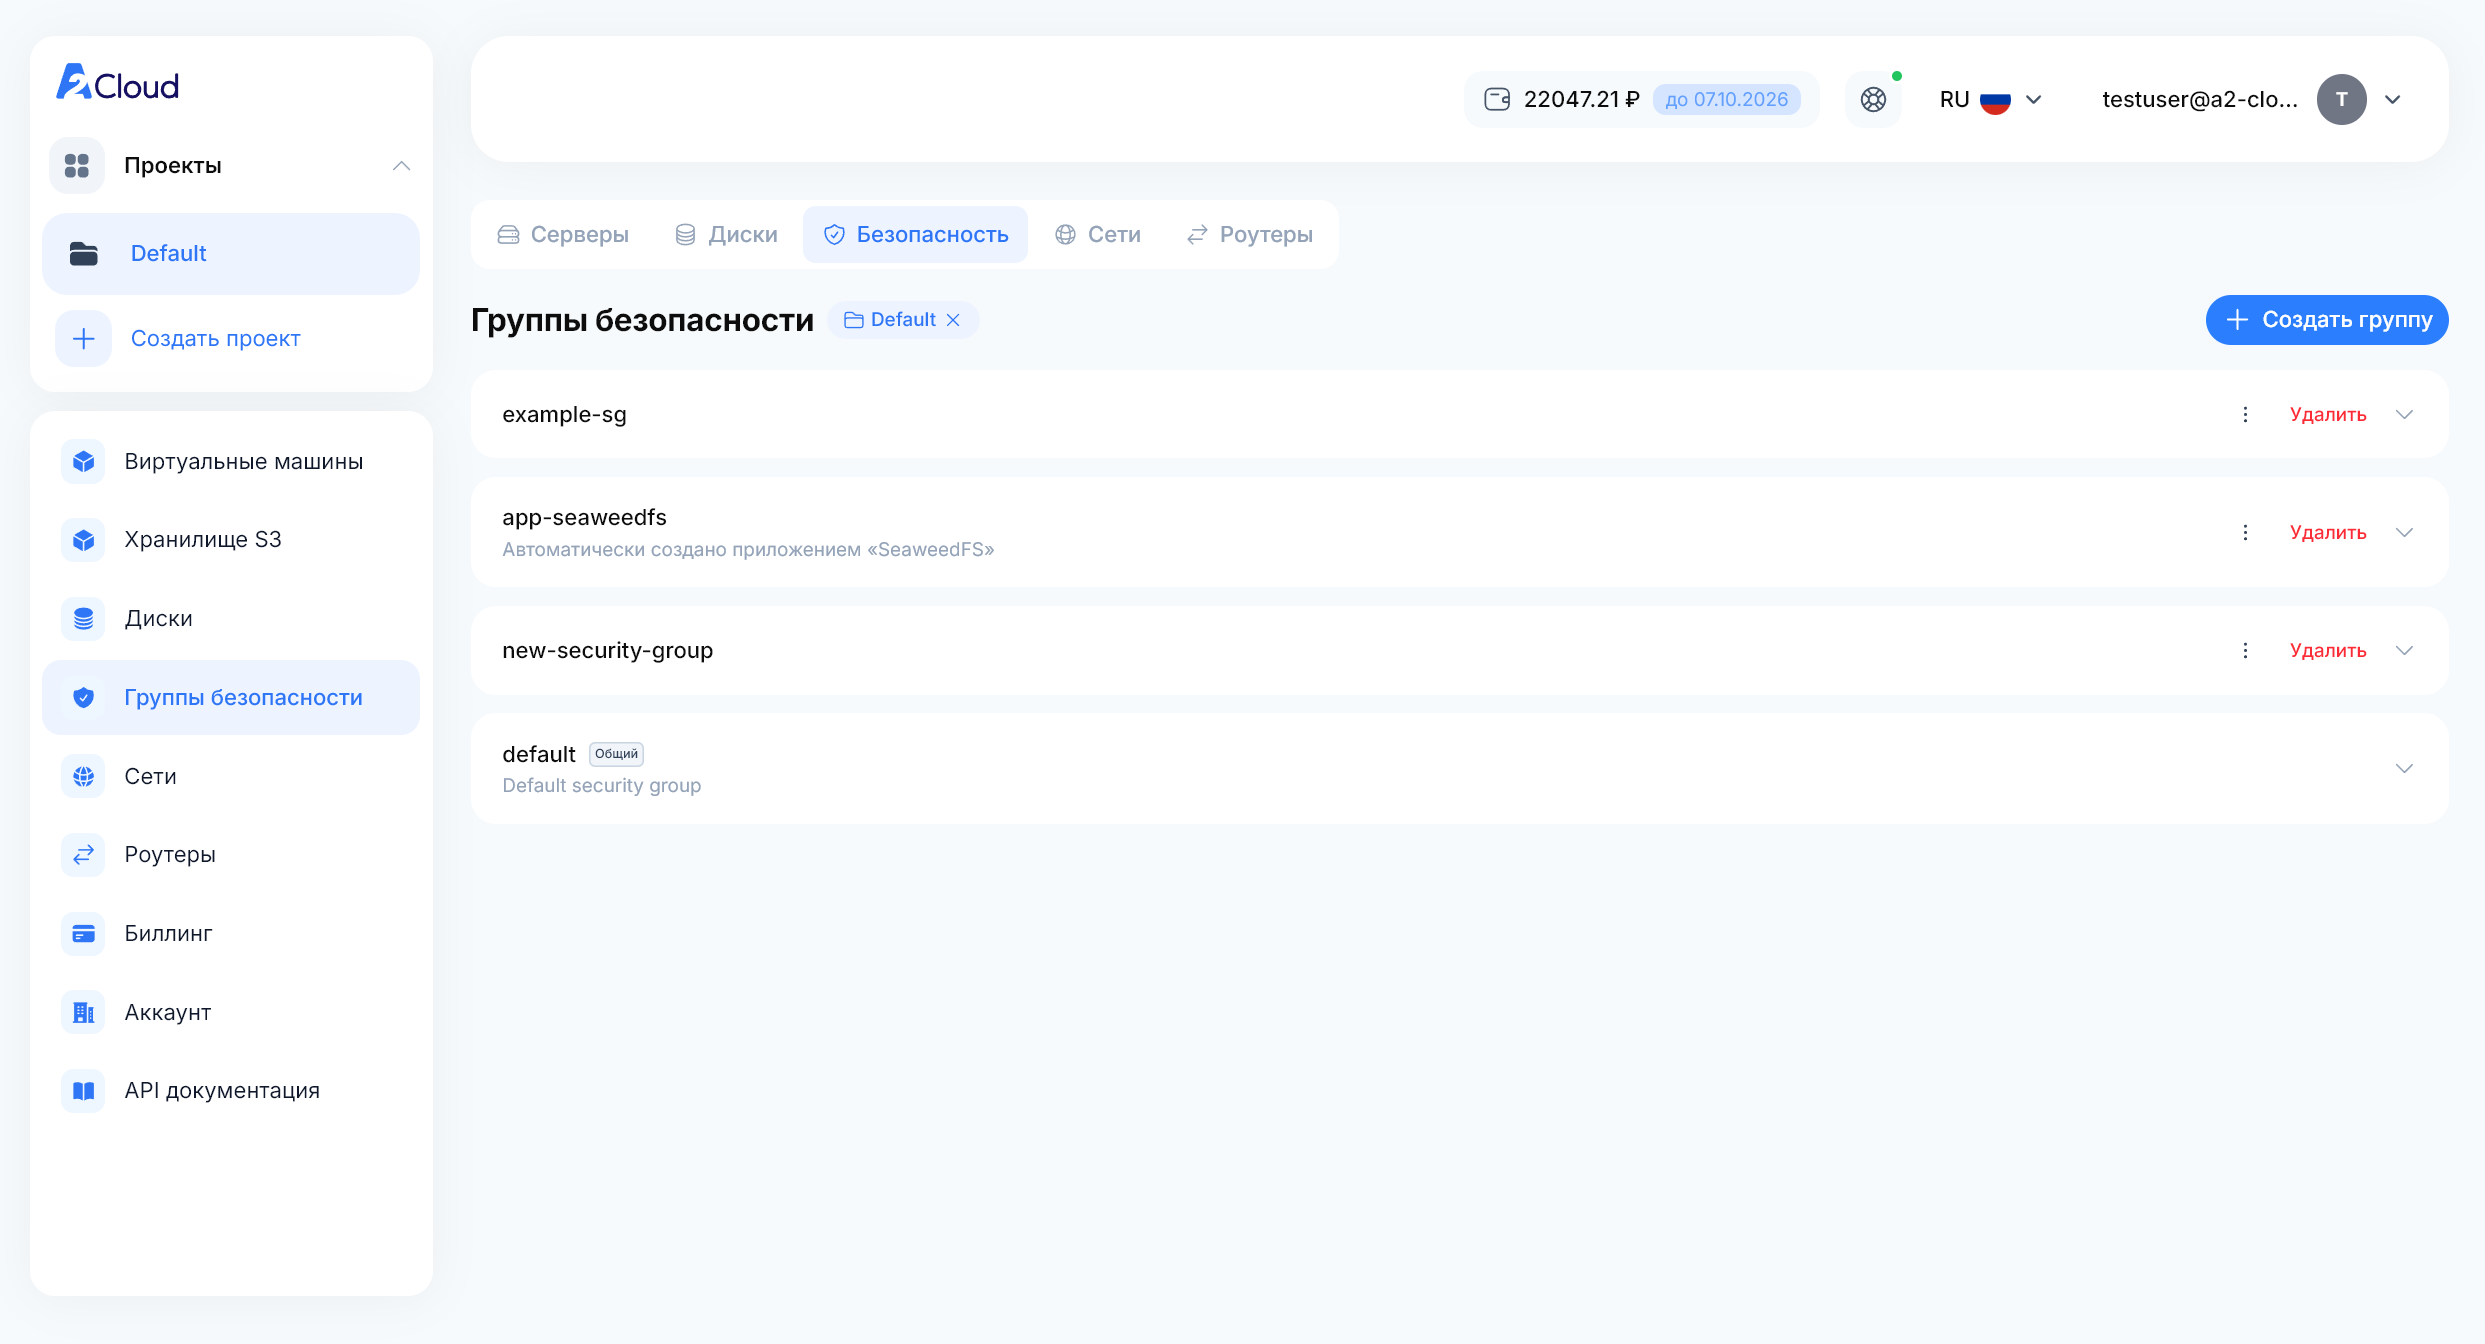
Создание группы безопасности
-
Нажмите Создать группу.
-
Заполните параметры:
-
Название — имя группы. Укажите понятное название, например
web-server. -
Описание — назначение группы. При необходимости укажите, для каких серверов или подключений она используется.
-
Проект — проект, к которому будет относиться группа. Выберите нужный проект.
-
-
Нажмите Создать.
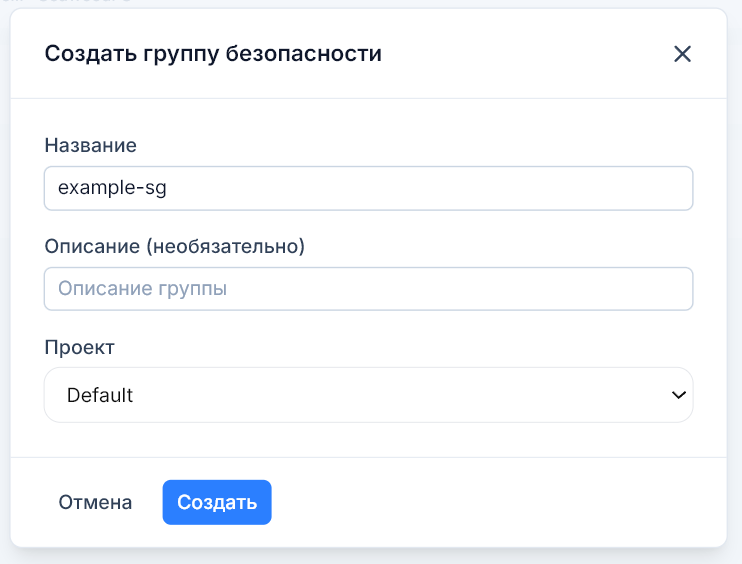
Созданная группа появится в списке. Раскройте её, чтобы просмотреть правила или добавить новые. В показанном примере группа уже включает два правила, разрешающих любой исходящий трафик для IPv4 и IPv6.
Добавление правила
-
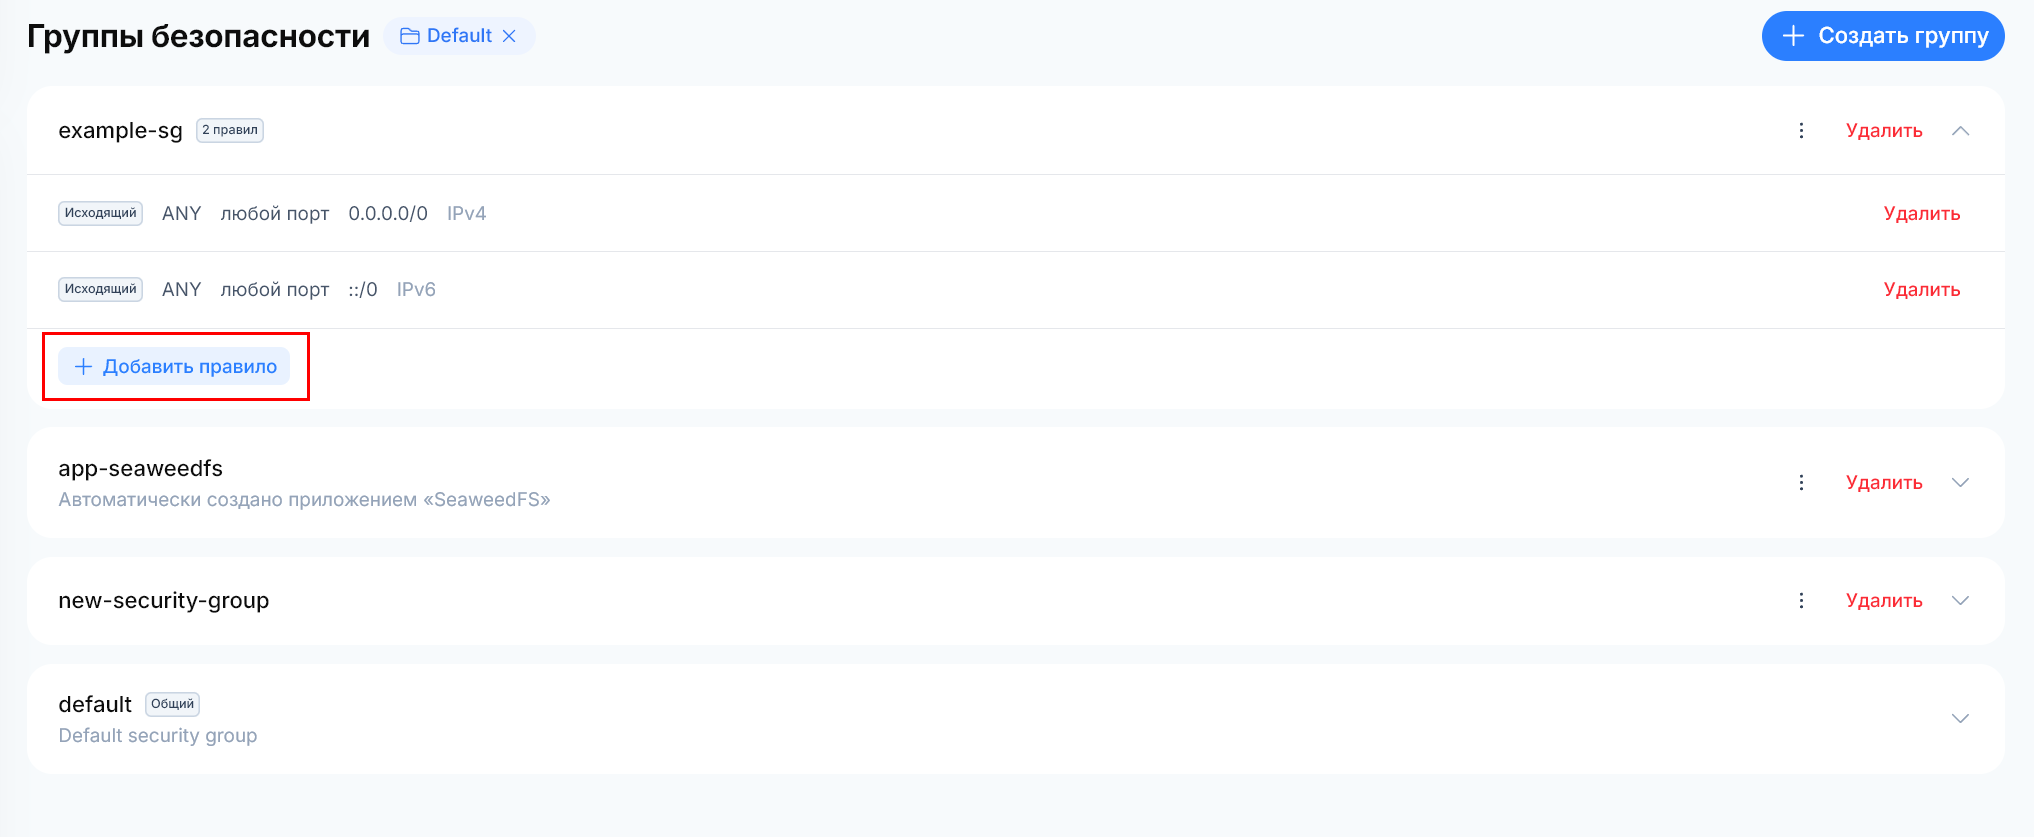
Раскройте нужную группу безопасности.
-
Нажмите Добавить правило.
-
Заполните параметры:
-
Направление — направление разрешённого трафика. Выберите Входящий (ingress) для подключений к ВМ или Исходящий (egress) для подключений от ВМ.
-
Тип IP — версия IP-протокола. Выберите IPv4 или IPv6 в соответствии с используемыми адресами.
-
Протокол — протокол разрешённого трафика. Например, выберите TCP для SSH, HTTP или HTTPS. Значение Любой разрешает все протоколы.
-
Порт от — отдельный порт или начало диапазона портов. Для TCP и UDP укажите порт нужного сервиса.
-
Порт до — конец диапазона портов. Для одного порта оставьте поле пустым; для диапазона укажите последний порт. Например, значения
8000и8010задают диапазон8000–8010. -
Удалённый IP / CIDR — адрес или подсеть, для которых разрешается трафик. Для входящего правила укажите источник подключения, для исходящего — адрес назначения. Значение
0.0.0.0/0охватывает все IPv4-адреса,::/0— все IPv6-адреса. -
Описание (опционально) — краткое пояснение для правила.
-
-
Нажмите Добавить.
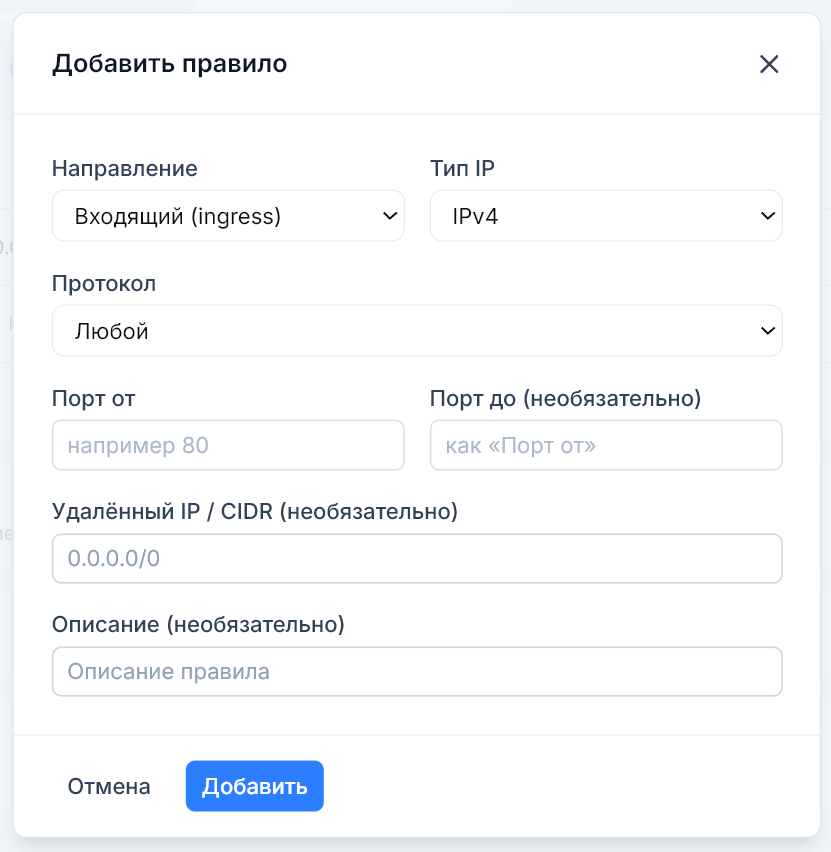
Правило появится в списке правил группы.
Примеры правил
Каждую строку таблицы добавьте как отдельное правило. Во всех примерах выбран тип IP IPv4.
| Назначение | Направление | Протокол | Порт от | Порт до | Удалённый IP / CIDR |
|---|---|---|---|---|---|
| Подключение по SSH с одного компьютера | Входящий | TCP | 22 |
Оставьте пустым | 203.0.113.10/32 |
| Доступ к сайту по HTTP | Входящий | TCP | 80 |
Оставьте пустым | 0.0.0.0/0 |
| Доступ к сайту по HTTPS | Входящий | TCP | 443 |
Оставьте пустым | 0.0.0.0/0 |
| Подключение к PostgreSQL из приватной сети | Входящий | TCP | 5432 |
Оставьте пустым | 10.0.1.0/24 |
| Доступ к приложению на диапазоне портов | Входящий | TCP | 8000 |
8010 |
10.0.1.0/24 |
| Проверка доступности ВМ командой ping | Входящий | ICMP | Оставьте пустым | Оставьте пустым | 203.0.113.10/32 |
Замените 203.0.113.10/32 на внешний IP-адрес своего компьютера, а 10.0.1.0/24 на нужную подсеть. Порты в примерах соответствуют стандартным настройкам сервисов; если сервис использует другой порт, укажите его.
Применение группы безопасности
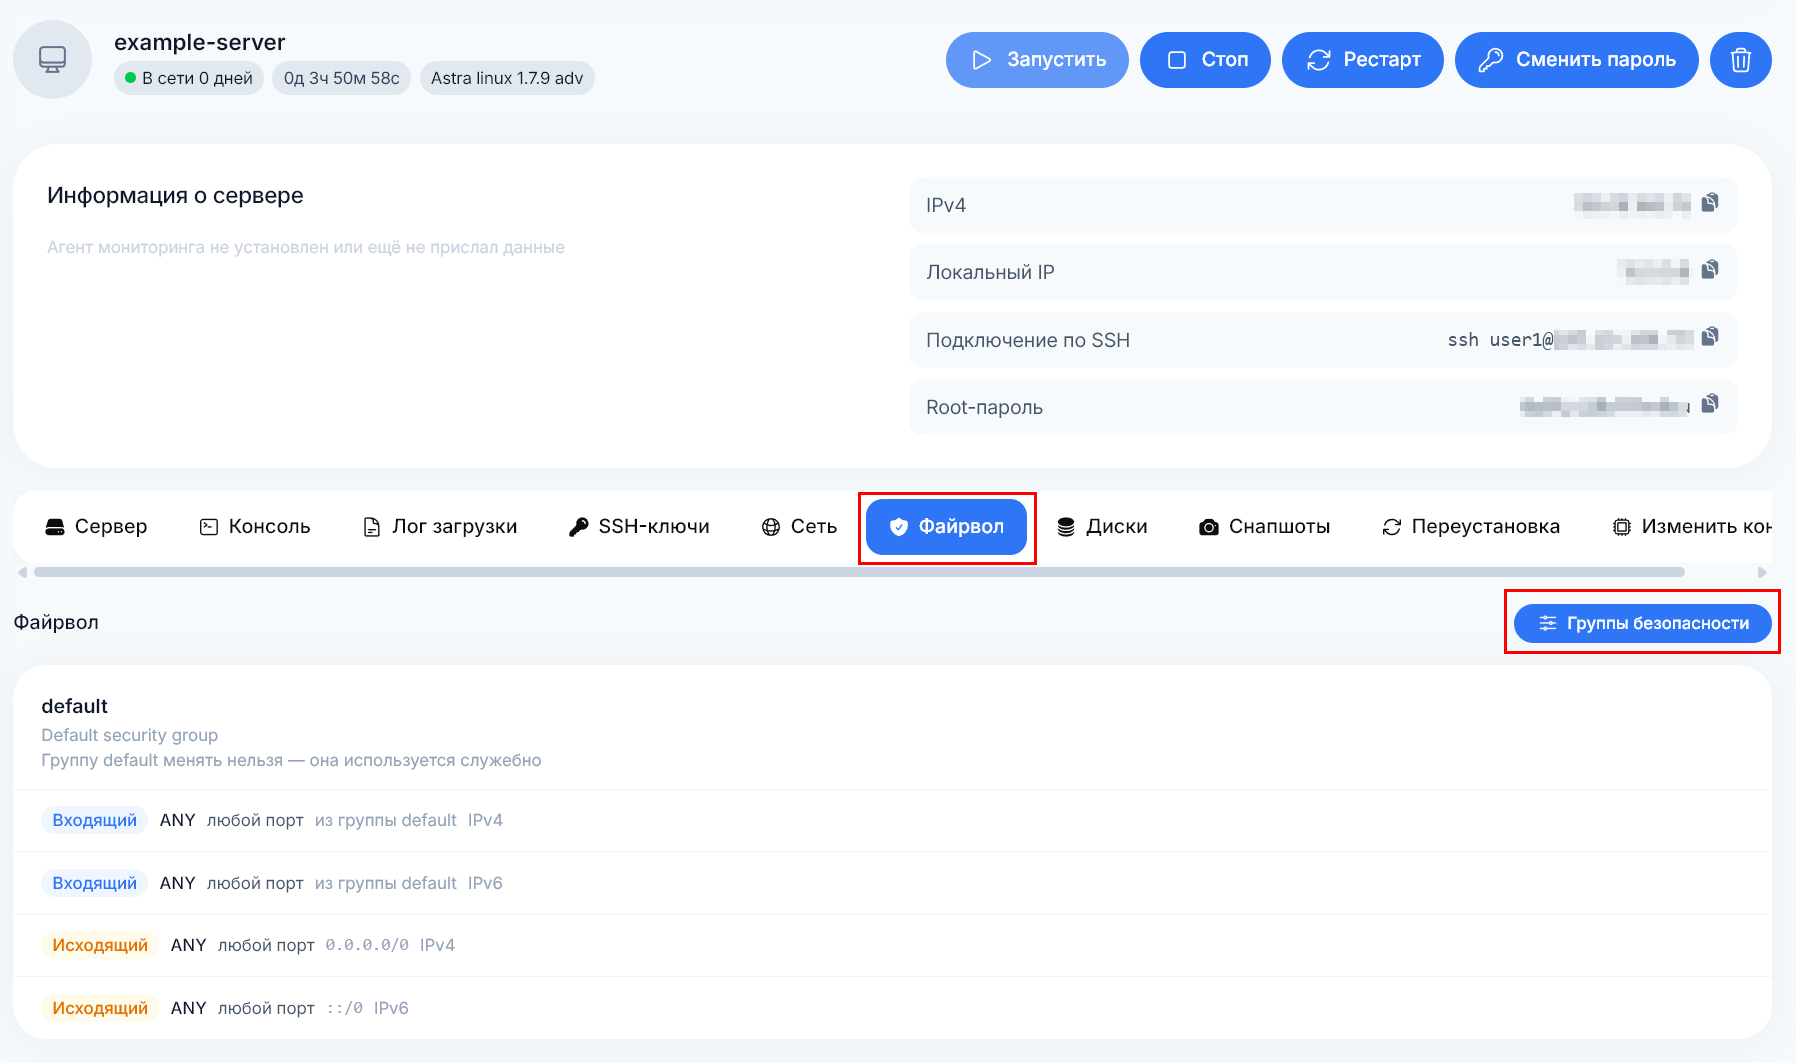
Созданные группы безопасности можно применить к виртуальной машине при её создании — выберите их в блоке Группы безопасности. Чтобы применить группы к уже созданной ВМ, откройте страницу сервера и перейдите на вкладку Файрвол.
-
-
Откройте раздел Виртуальные машины и выберите нужный сервер.
-
Перейдите на вкладку Файрвол. Здесь отображаются применённые группы безопасности и их правила.
-
Нажмите Группы безопасности.
-
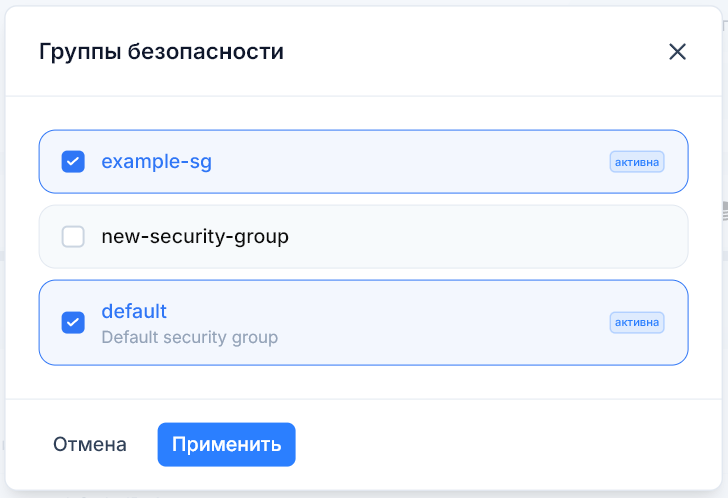
В открывшемся окне отметьте группы, которые нужно применить к серверу. Чтобы отключить группу, снимите отметку напротив её названия. Текущие группы отмечены меткой активна.
-
Нажмите Применить.
-
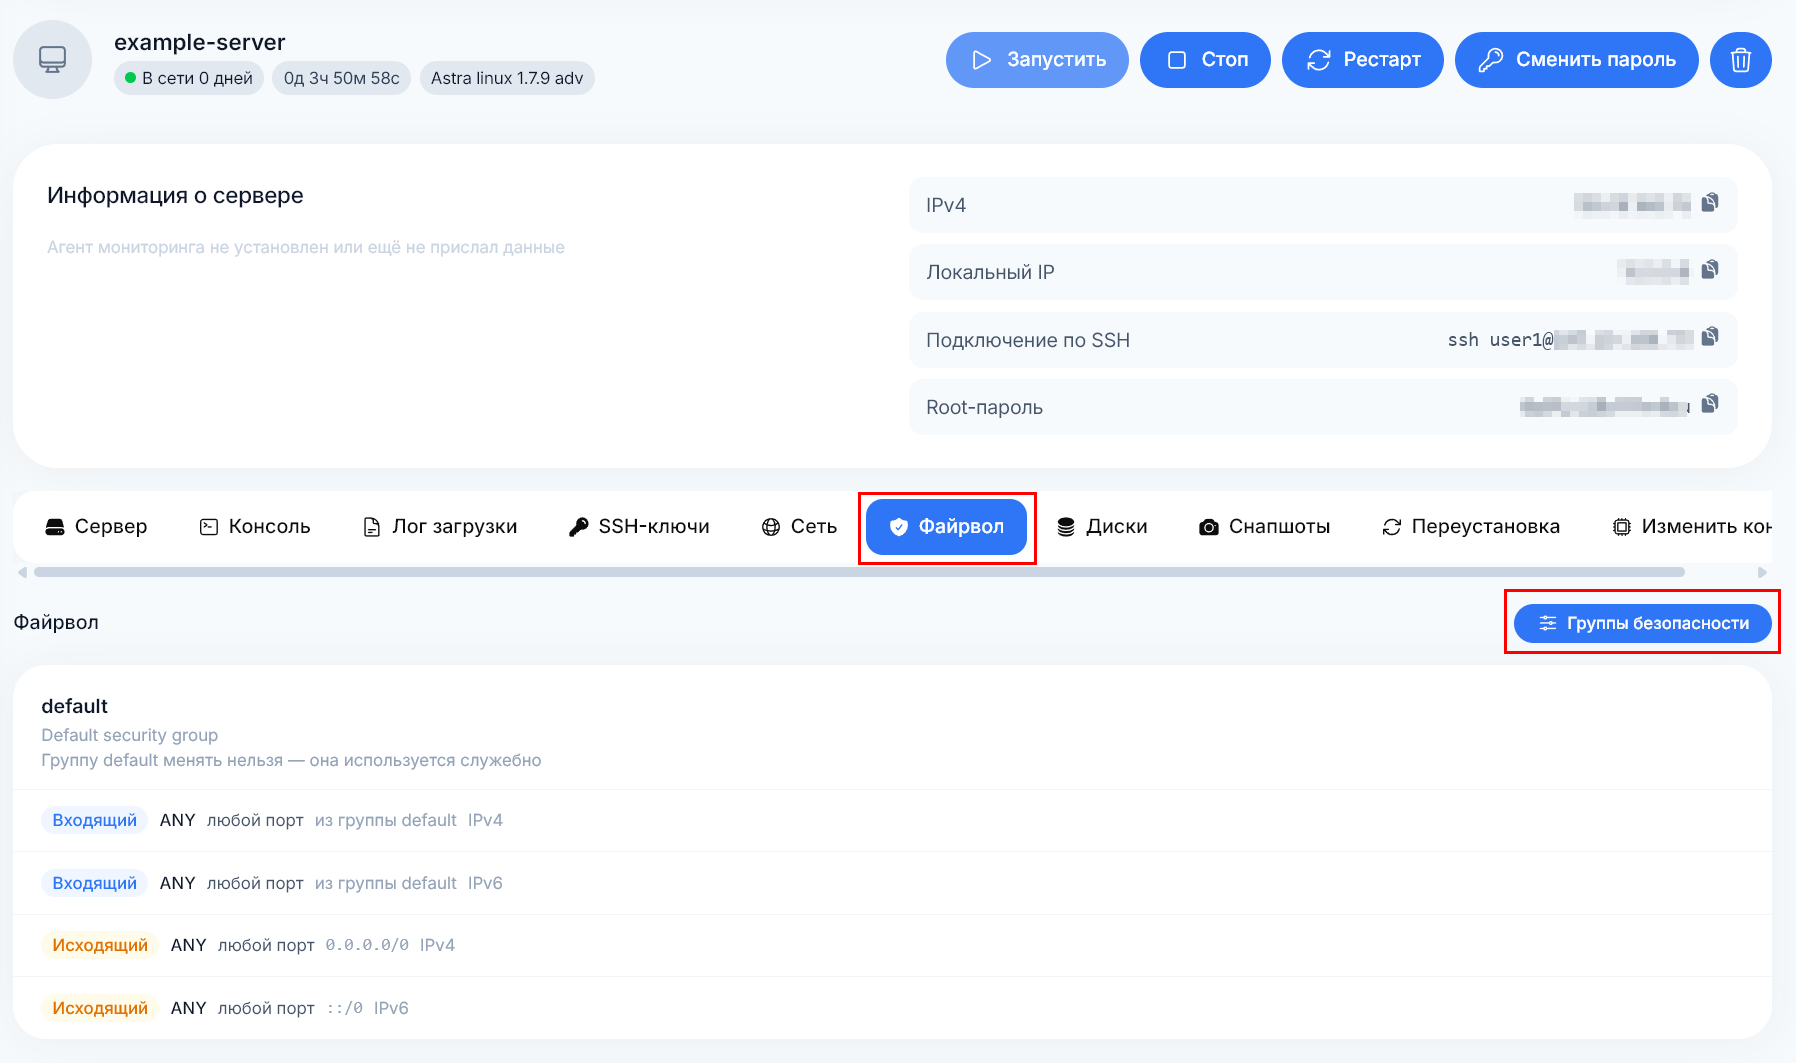
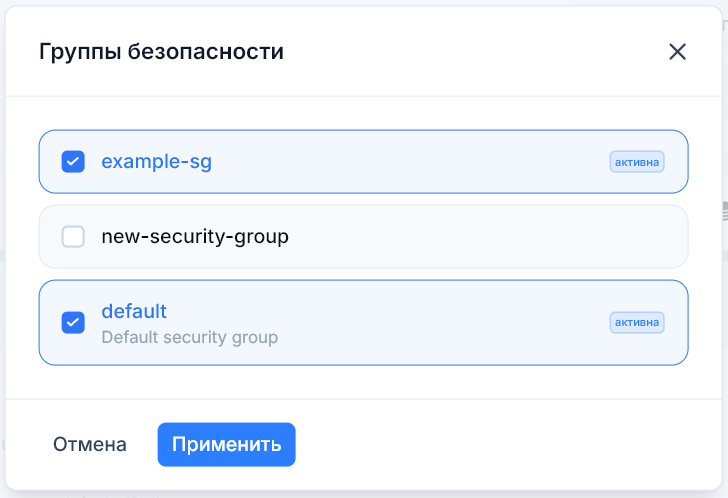
После сохранения на вкладке Файрвол отобразятся выбранные группы и их правила. Изменения правил группы распространяются на все серверы, к которым она применена.
Одна группа может использоваться для нескольких ВМ. Изменения её правил действуют для всех ВМ, к которым она применена. Разрешение трафика в группе безопасности не запускает сервис на сервере. Для подключения сервис должен работать и принимать соединения на указанном порту.